گزارش رسمی محرمانه اطلاعات تهدیدات سایبری تاریخ انتشار: ۱۰ سپتامبر ۲۰۲۶ حجم مستند: ۱۵۴ صفحه تخصصی حوزه جغرافیایی: ایران و خاورمیانه

ردپای ایران در گزارش افشاگرانه انتروپیک؛
بهره‌برداری‌های شناختی، بدافزاری و تجسسی از هوش مصنوعی Claude

شرکت Anthropic (خالق خانواده مدل‌های زبانی کلاود) در دهم سپتامبر ۲۰۲۶ مستندترین گزارش ضدتروریسم و ضداطلاعات سایبری خود تحت عنوان «Detecting and countering misuse of AI» را منتشر ساخت. این گزارش پرده از شبکه‌های تو در تویی برمی‌دارد که نشان می‌دهند چگونه فناوری‌های نوین هوش مصنوعی توسط نهادهای امنیتی جمهوری اسلامی برای پرونده‌سازی از شهروندان در سامانه «آرمان» و سناریوسازی برای دوران پس از رهبری، توسط سازمان مجاهدین خلق برای شبیه‌سازی هویت فعالان مدنی و جذب ناآگاهانه جوانان، و توسط شرکت‌های جاسوسی خارجی برای دسته‌بندی و فریب جامعه ایران به کار گرفته شده است.

۶,۳۸۸
شهروند ایرانی دوسیه‌سازی‌شده
ثبت مشخصات، عقاید و برگه «اقدام» در سامانه آرمان
۵۱,۹۴۴
مکالمه تحلیل‌شده توسط MEK
استخراج سوابق بازداشت و تحلیل روانشناختی در پلتفرم ویکتور
۲۵۵
پرسونای جعلی شرکت S2T
نفوذ در هر دو طیف بسیج/مذهبی و معترض/دانشجویی
۱۶
حساب کلاود سازنده بدافزار
توسعه SECOMS64 و فیشینگ محدود به آی‌پی‌های ایران
۳
صدای شبیه‌سازی‌شده متفکران
سناریوسازی صوتی برای بحران پس از فوت رهبر جمهوری اسلامی
۲۰
زبان در کارزار جهاد تبیین
سفیدشویی بیانیه‌های سپاه و انتساب به اندیشکده‌های آمریکا
GTG-34001

عملیات نفوذ و جنگ شناختی نهادهای حکومتی ایران

سازمان فرهنگ و ارتباطات اسلامی، حوزه علمیه مشهد و رصدخانه فرهنگی بینا
ارزیابی بریک‌اوت: رده ۳ (توزیع گسترده چندپلتفرمی) صفحات ۶۲ تا ۶۷ گزارش

واحد اطلاعات تهدیدات شرکت انتروپیک سه شبکه وابسته به نهادهای رسمی تبلیغاتی و امنیتی جمهوری اسلامی را رهگیری و غیرفعال ساخت. این نهادها با هدف راه‌اندازی پروژه‌ای موسوم به «جنگ نرم» (Soft War) یا «جنگ شناختی» (Cognitive Warfare) به ساختارهای کلاود متصل شده بودند تا محتوا و دکترین عملیاتی تولید کنند. اگرچه اپراتورها با شماره‌های مجازی خارجی و ابزارهای تغییر آی‌پی اقدام به ثبت نام کرده بودند، اما به دلیل درج سربرگ‌های رسمی وزارت فرهنگ، کدهای اختصاصی سازمانی و افشاگری‌های اپراتورها در دیالوگ‌ها، ردپای نهادهای دولتی ایران به طور قطع احراز گردید.
سند فوق‌محرمانه تشییع و جانشینی رهبر جمهوری اسلامی: انتروپیک فاش کرد که خروجی‌های تولیدشده در سطح وزارت ارشاد با نشان رسمی «سازمان فرهنگ و ارتباطات اسلامی» (ICCO) شامل یک پرونده جامع بین‌المللی با برنامه‌ریزی تشکیلاتی و امنیتی کامل برای مراسم تشییع رهبر جمهوری اسلامی و سناریوی مدیریت جانشینی بوده است.
دکترین الزامی «جهاد تبیین»
تمام پرامپت‌ها و متون استراتژیک این ۳ نهاد صراحتاً ذیل فرمان حکومتی «جهاد تبیین» کدگذاری شده بود؛ به این معنا که دستگاه پروپاگاندا تولید اخبار جهت‌دار را نه یک تاکتیک مقطعی، بلکه تکلیفی دینی و استراتژیک قلمداد می‌کرد.
کارخانه تولید محتوای «منجنیق» در مشهد
دفتر تبلیغات اسلامی خراسان رضوی در یک حوزه علمیه مشهد (خانه فناوری‌های فرهنگی شهید هاشمی‌نژاد)، کارخانه‌ای موسوم به منجنیق (Manjanegh) برپا کرده بود که با کدهای رمزآلود ماشه (Trigger) و چاشنی (Primer) به تولید صنعتی متون همسوی سپاه می‌پرداخت.
سفیدشویی بیانیه‌های سپاه (Attribution Laundering)
بیانیه‌های رسمی سخنگویان سپاه پاسداران به کلاود تحویل داده می‌شد تا نشانه‌های حکومتی از آن حذف شده و در قالب مقالات تحلیلی بی‌طرفانه یا یادداشت‌های نویسندگان خارجی به ۶ زبان زنده دنیا (با افق توسعه به ۲۰ زبان) بازنویسی شوند.
جعل مواضع اندیشکده‌های معتبر در جنگ ۲۰۲۶
در جریان یک کارزار رسانه‌ای همزمان با «جنگ ادعایی ۲۰۲۶ آمریکا، اسرائیل و ایران»، این شبکه تحلیل‌های ساختگی موافق جمهوری اسلامی را به اندیشکده‌های بزرگ آمریکا (CSIS، بروکینگز و اندیشکده RAND) نسبت داد تا ادعاهای دولتی موجه به نظر برسند.
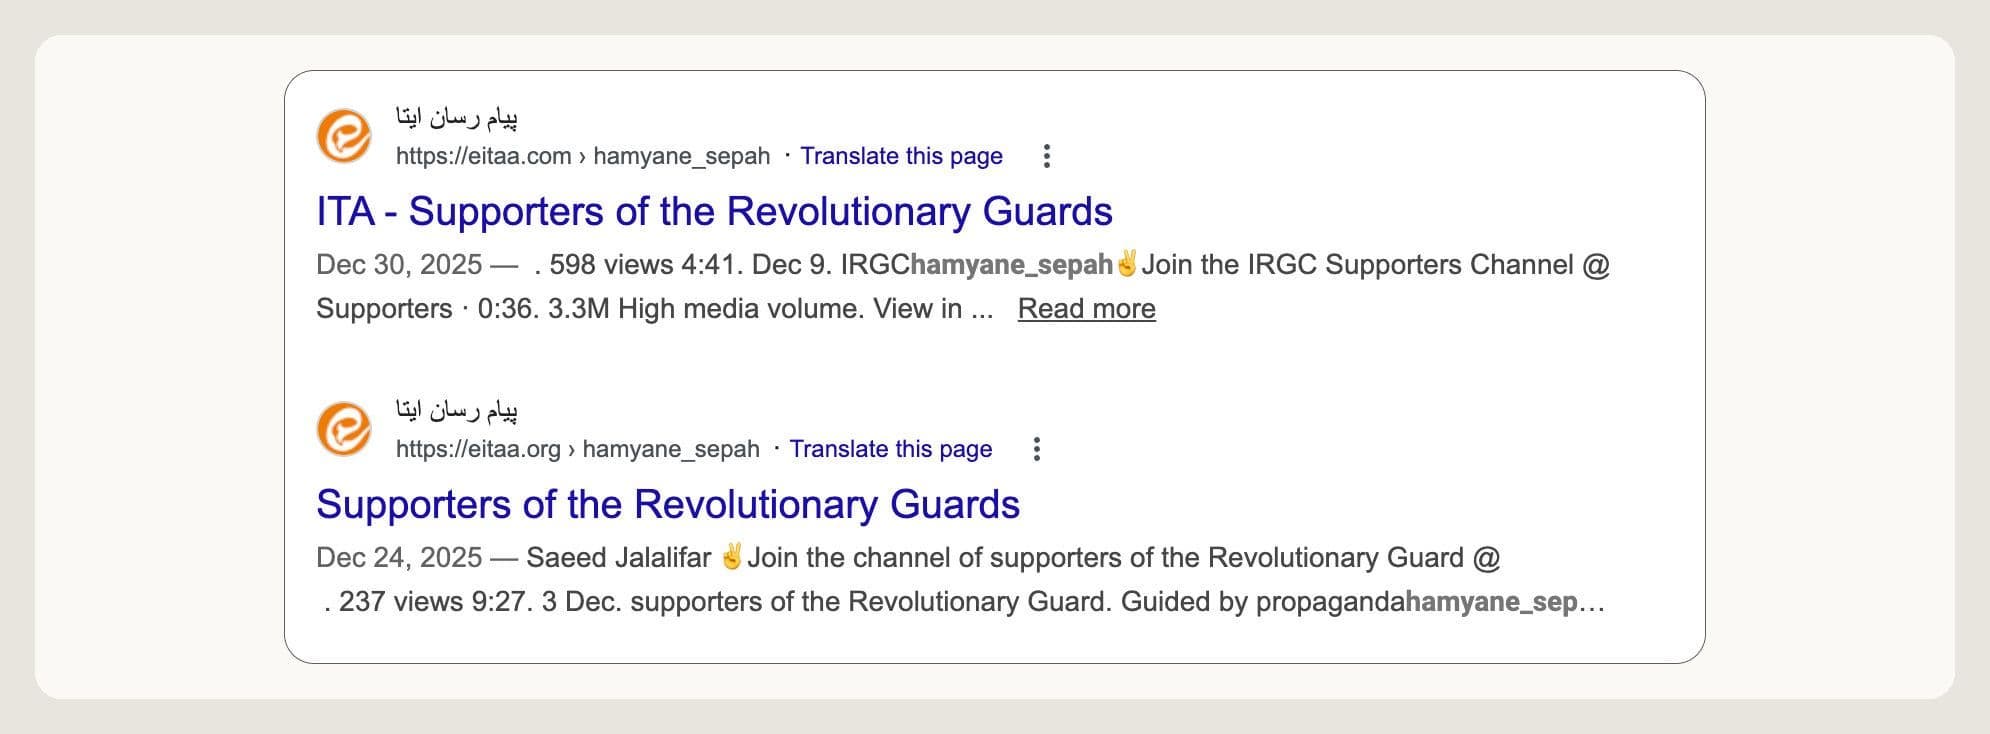
کانال‌های همسو با سپاه در پیام‌رسان ایتا
تصویر مستقیم از صفحه ۶۵ گزارش انتروپیک (بزرگ‌نمایی)
شکل ۱۲ گزارش اصلی (صفحه ۶۵): کانال‌های همسو با سپاه در پیام‌رسان داخلی ایتا (از جمله @hamyane_sepah و @moghavematnews_iran) که محتوای بازنویسی‌شده توسط کلاود را میان مخاطبان فارسی‌زبان داخل کشور پخش می‌کردند.
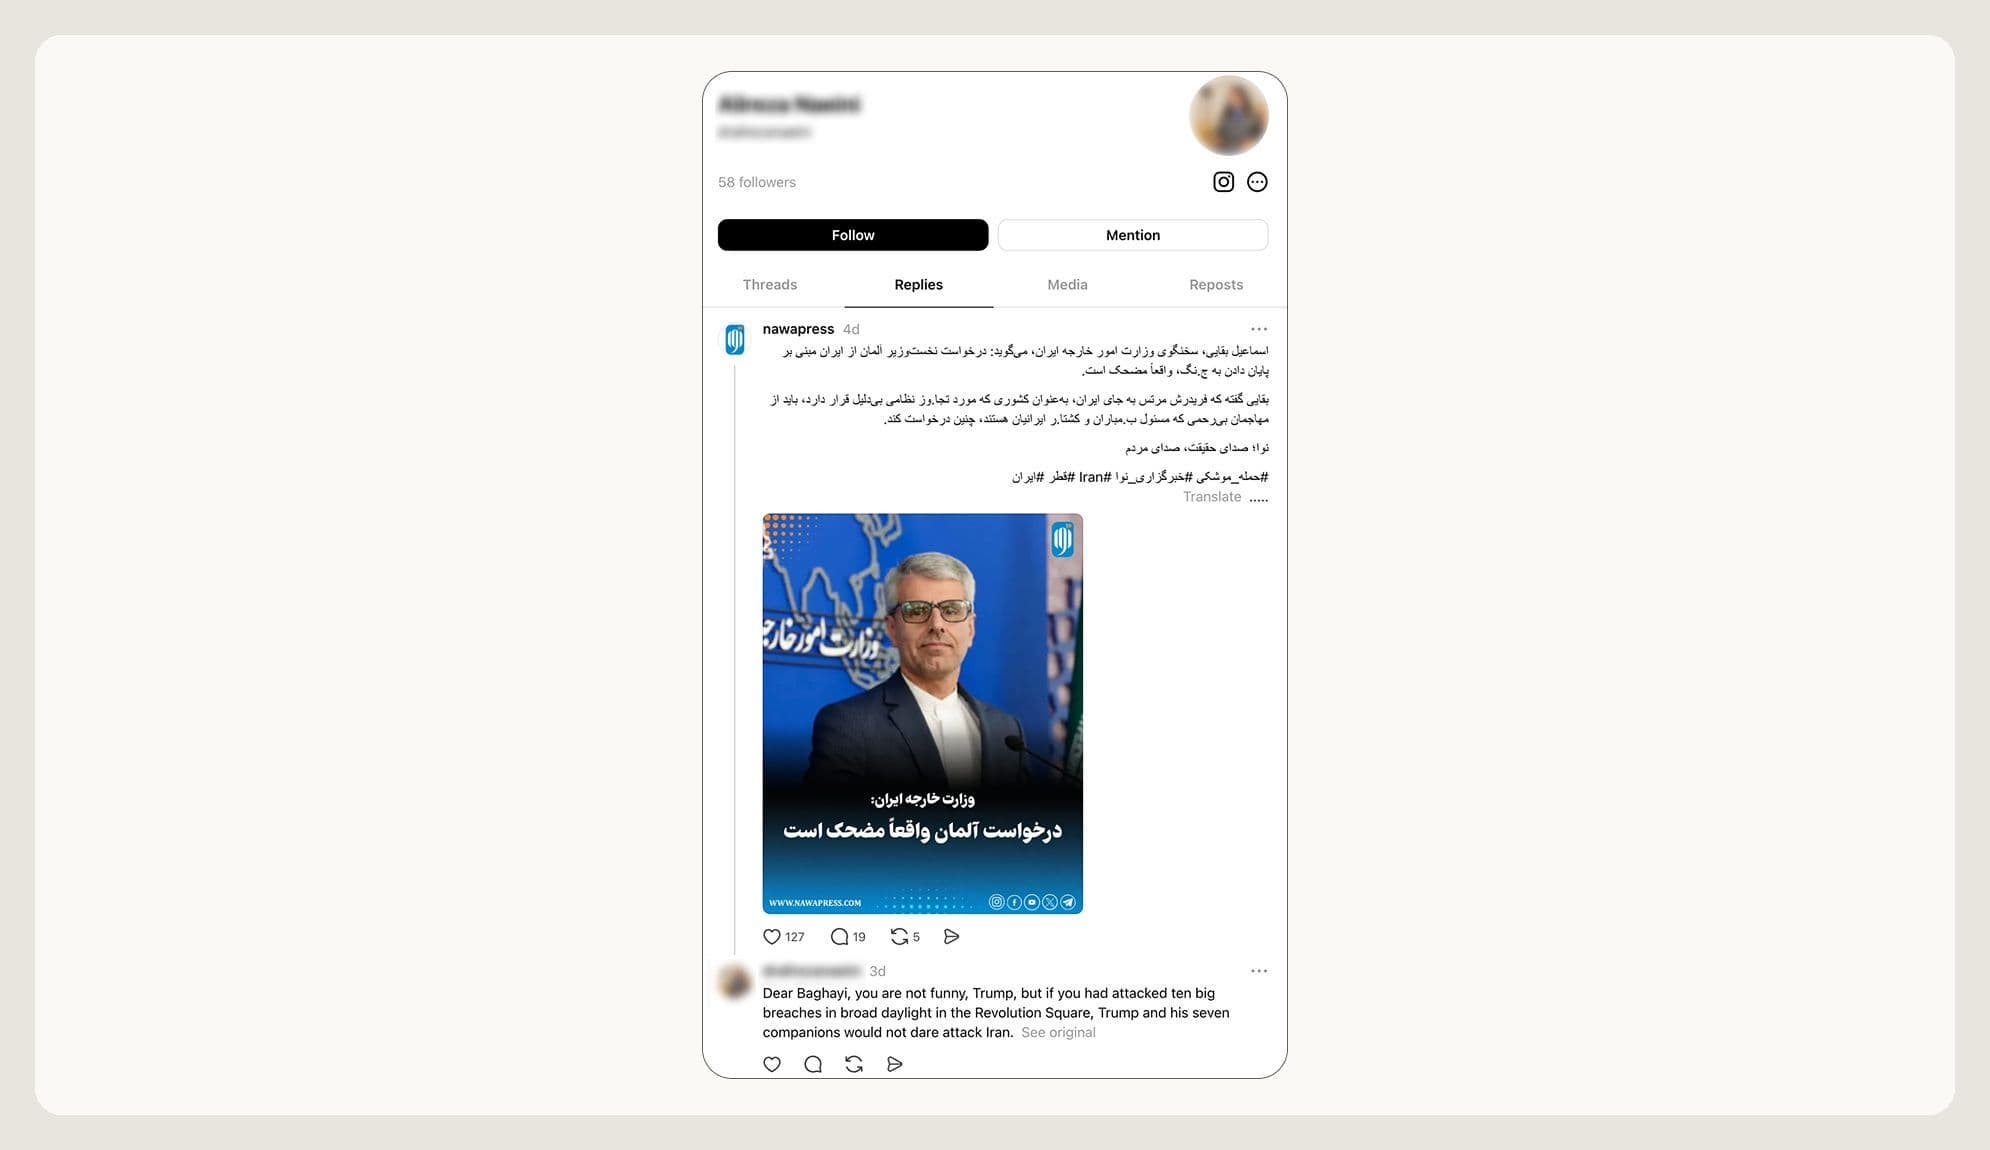
حمله مستقیم شبکه سایبری به رسانه نواپرس در تردز
تصویر مستقیم از صفحه ۶۶ گزارش انتروپیک (بزرگ‌نمایی)
شکل ۱۳ گزارش اصلی (صفحه ۶۶): حساب کاربری این شبکه در پلتفرم Threads حین اجرای حمله جهت‌دار و انتشار اخبار تحریف‌شده علیه رسانه خبری مستقل Nawapress.
«وظیفه و نقش ما به عنوان رایزنان فرهنگی، روایت‌گری مستقیم نیست؛ بلکه کارگردانی پشت‌پرده روایت‌هاست بدون اینکه ردپایی از ما بر جای بماند.» — اظهارات صریح اپراتور سازمان فرهنگ و ارتباطات اسلامی در تعامل با هوش مصنوعی Claude

توزیع محتوای این کارخانه تبلیغاتی از طریق تبلیغات پولی و حمایت در بیش از ۱۰۰ کانال پیام‌رسان‌های داخلی (ایتا، بله، روبیکا) و شبکه‌های اجتماعی بین‌المللی (ایکس، اینستاگرام، تیک‌تاک و یوتیوب) صورت گرفته است. این شبکه همچنین کارزارهای خصمانه‌ای علیه اقلیت مذهبی بهائیان و ایجاد بانک داده اهداف از دیپلمات‌های غربی به راه انداخته بود.

مشاهده شاخص‌های فنی و کانال‌های منتسب به این کارزار (IOCs)
دسته‌بندی شناسه / نام منبع توضیحات و یادداشت مستند انتروپیک
نهادهای منتسب ICCO / IQPC / IPO / Bina سازمان فرهنگ و ارتباطات اسلامی، وزارت ارشاد، دفتر تبلیغات اسلامی خراسان رضوی، رصدخانه بینا
کدهای پروژه A-01 تا B-04 / #IranStands کدهای محرمانه پروژه‌های نفوذ بین‌المللی و هشتگ فرمایشی تولیدشده
کانال‌های داخلی @hamyane_sepah @moghavematnews_iran کانال‌های وابسته به سپاه در پیام‌رسان‌های داخلی برای پمپاژ متون کارخانه منجنیق
حمله خارجی Nawapress (Threads) حمله سازمان‌یافته سایبری برای مخدوش کردن اعتبار رسانه خبری مستقل نواپرس
GTG-84006

نفوذ، جعل هویت فعالان مدنی و دوسیه‌سازی سازمان مجاهدین خلق

پلتفرم اشتراکی هوش مصنوعی «ویکتور» (Viktor) برای جذب و به خطر انداختن جان شهروندان در ایران
تهدید مرگبار برای شهروندان داخل ایران صفحات ۷۰ تا ۷۵ گزارش

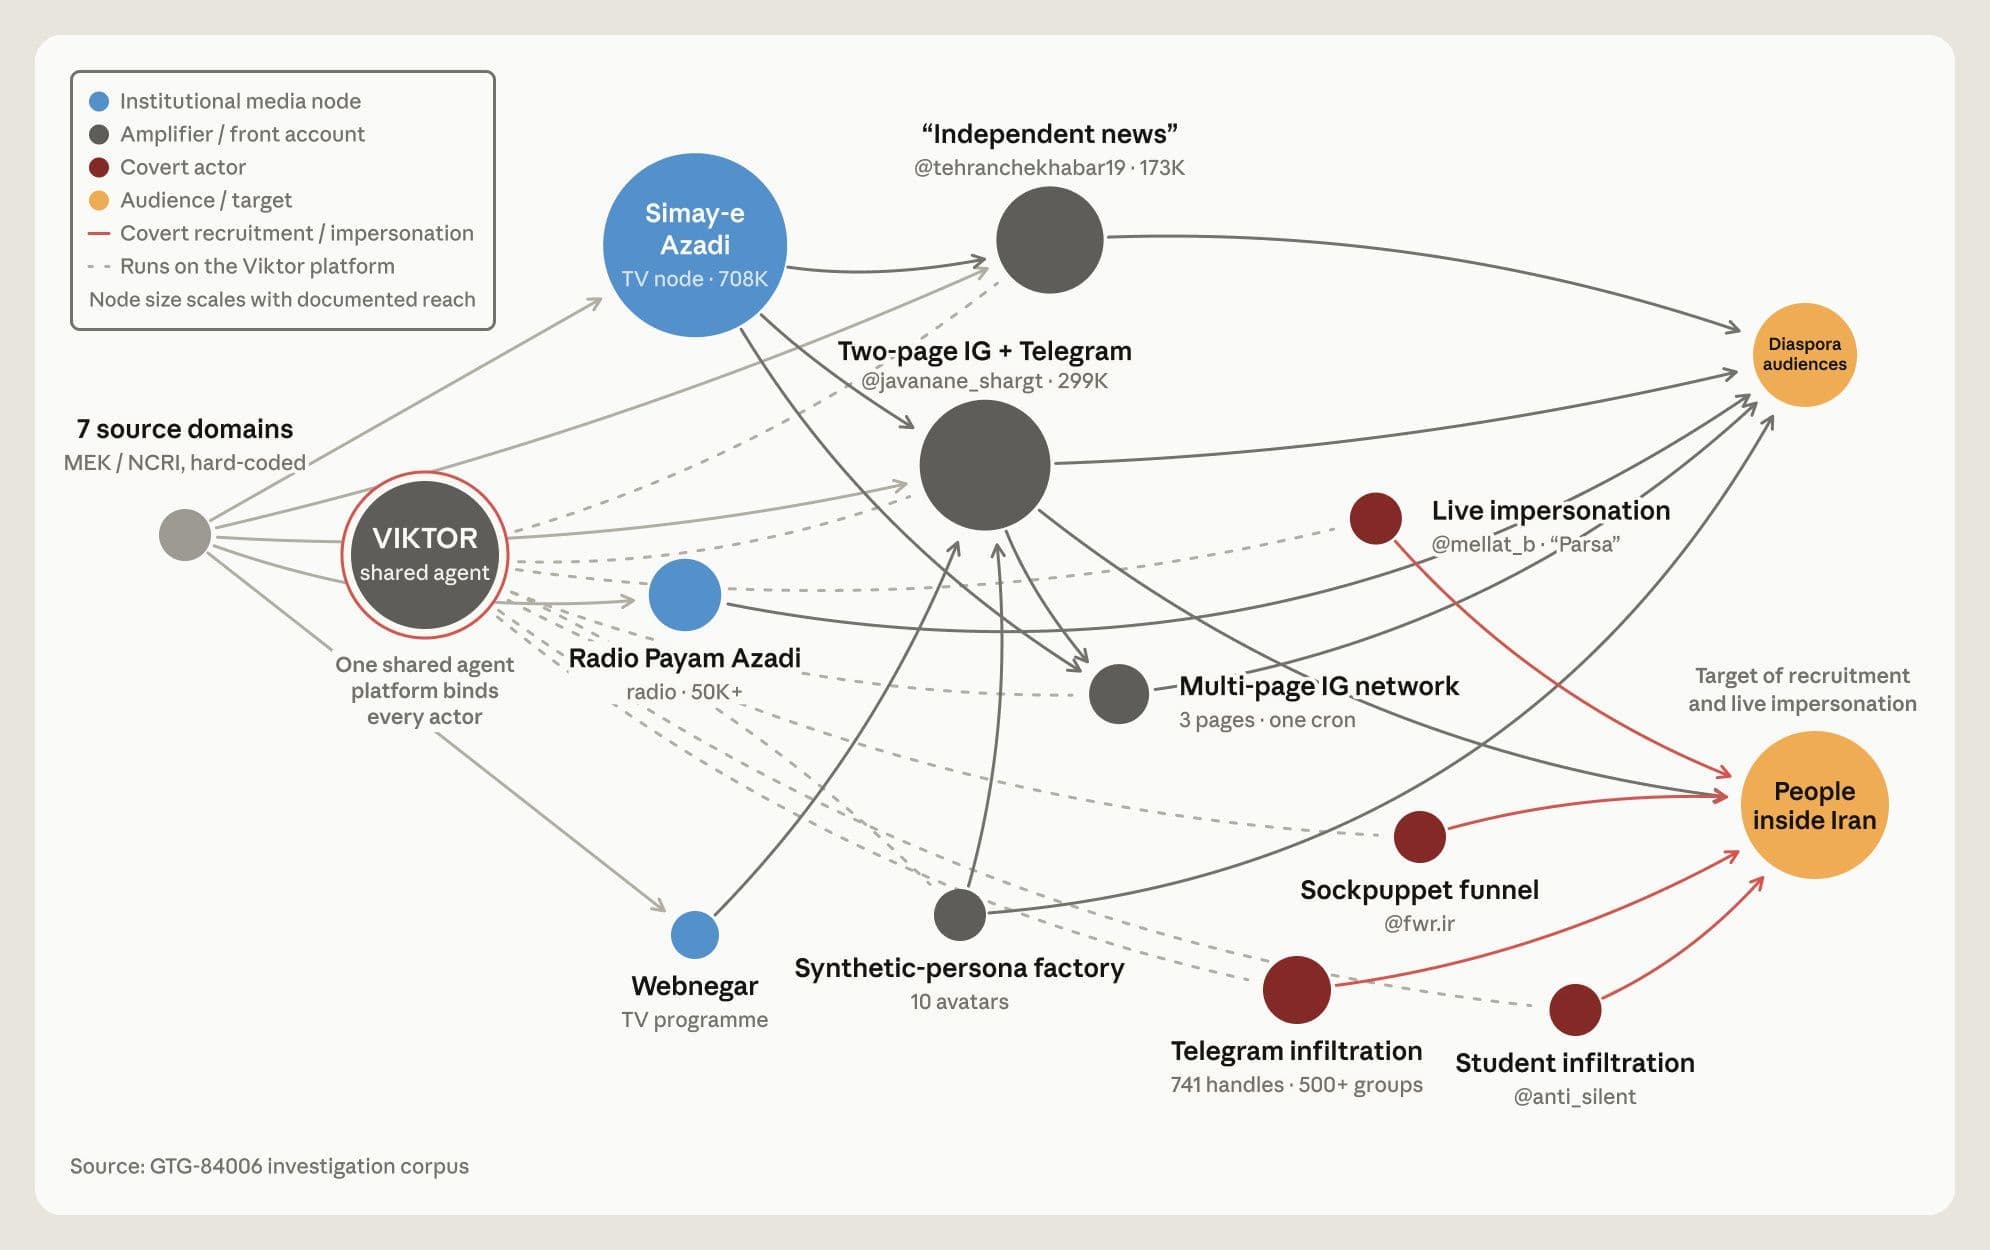
یکی از تکان‌دهنده‌ترین بخش‌های گزارش سپتامبر ۲۰۲۶ انتروپیک، افشای عملیات فریب گسترده سازمان مجاهدین خلق ایران (PMOI / MEK) و شاخه سیاسی آن شورای ملی مقاومت (NCRI) است. این شبکه از کلاود در قالب یک زیرساخت ایجنت اشتراکی به نام «ویکتور» (Viktor) با فایل‌های حافظه طولانی‌مدت (مانند SKILL.md و LEARNINGS.md) استفاده می‌کرد تا بدون نیاز به پرامپت‌نویسی دستی توسط انسان، ماشین تولید پروپاگاندا به طور خودکار به فعالیت بپردازد.

خطر احکام اعدام و حبس برای شهروندان بی‌خبر در ایران: انتروپیک با صراحت تأکید کرده است که گردانندگان این کارزار، داده‌های مکالمات ۵۱,۹۴۴ پیام از ۵۰۰ کانال را تحلیل نموده و دوسیه‌های تفصیلی روانشناختی از ده‌ها شهروند در داخل کشور تهیه کردند که مشخصات سن، شغل و «سابقه بازداشت امنیتی» آنان در آن ثبت شده بود. به دلیل رویکرد به شدت سرکوب‌گرانه قوانین جزایی جمهوری اسلامی در قبال کوچک‌ترین ارتباط با مجاهدین خلق، این جمع‌آوری ناخواسته داده‌ها جان این افراد را مستقیماً در معرض اعدام و احکام سنگین حبس قرار داده است.
شبیه‌سازی زنده هویت فعال مدنی (Live Impersonation)
اپراتورهای سازمان بیش از ۸,۴۰۰ پست تلگرامی یک فعال مدنی سرشناس واقعی را وارد کلاود کردند تا لحن، تکیه‌کلام‌ها و استدلال‌های او را بیاموزد. سپس با حساب جعلی این شخص، چت‌های زنده سیاسی با مخاطبان و دوستانش در ایران برقرار می‌کردند بدون اینکه قربانیان مطلع باشند طرف صحبت آن‌ها هوش مصنوعی است!
مصادره و تحریف شعار خیزش زن، زندگی، آزادی
دستگاه هوش مصنوعی مجاهدین به طور سازمان‌یافته شعار مردمی اعتراضات سال ۱۴۰۱ یعنی «زن، زندگی، آزادی» را حذف و به جای آن شعار سازمانی «زن، مقاومت، آزادی» را تزریق و جایگزین می‌کرد.
آواتارهای مصنوعی و معرفی طرح مریم رجوی
تولید آواتارهای ویدیویی سخنگو با گویندگی فارسی سلیس و تیپ ظاهری جوانان عادی ایرانی جهت تبلیغ بندهای طرح ده‌ماده‌ای مریم رجوی؛ با حذف عامدانه هرگونه ردپای گرافیکی ساخت هوش مصنوعی.
نقاب فریبنده «اخبار دانشجویی و تهران»
راه‌اندازی زنجیره‌ای از صفحات اینستاگرامی با تابلوی مستقل (تهران چه‌خبر، فریاد ممنوع، اخبار فوری) و حمله هماهنگ به خاندان پهلوی و نیروهای اپوزیسیون با شعار «نه شاه، نه شیخ».
دیاگرام معماری پلتفرم هوش مصنوعی ویکتور مجاهدین خلق
دیاگرام رسمی معماری شبکه از صفحه ۷۳ گزارش انتروپیک (بزرگ‌نمایی)
شکل ۱۵ گزارش اصلی (صفحه ۷۳): نقشه زنجیره ابزارهای متصل به پلتفرم کلاودی «ویکتور» شامل شبیه‌سازی زنده، دوسیه‌سازی و نظارت بر شهروندان در ایران، رفتارهای هماهنگ نامعتبر اینستاگرامی، سخنگویان ساختگی و رسانه‌شویی.
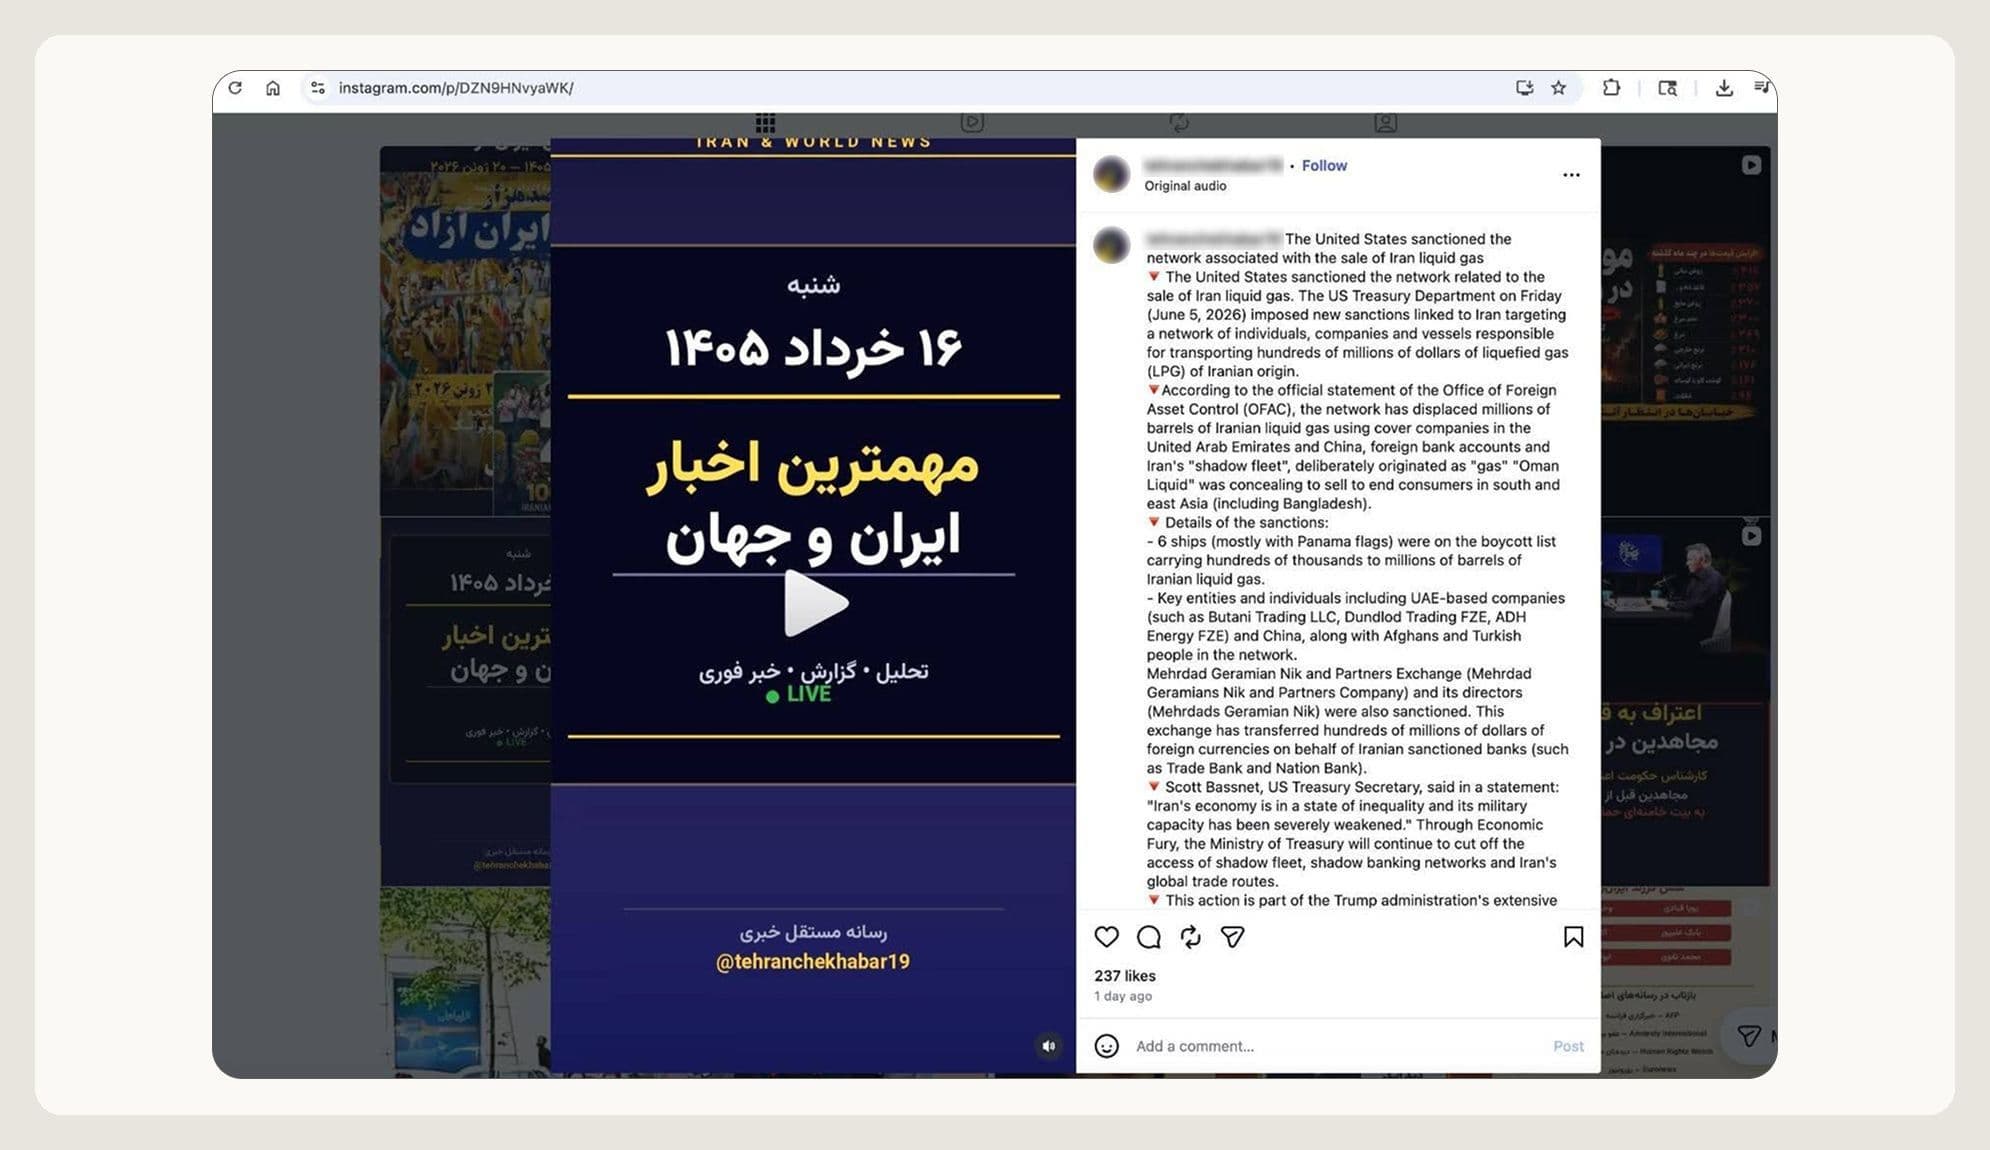
نمونه پست‌های اینستاگرامی شبکه فریب مجاهدین خلق
تصویر مستقیم از صفحه ۷۴ گزارش انتروپیک (بزرگ‌نمایی)
شکل ۱۶ گزارش اصلی (صفحه ۷۴): نمونه پست‌های شبکه صفحات اینستاگرامی مجاهدین با آواتارهای ساختگی و تغییر شعار اعتراضات که به عنوان اخبار مستقل و مطالبات مردمی به خورد مخاطبان داده می‌شد.
مشاهده کانال‌ها و پیج‌های شناسایی‌شده مجاهدین خلق در گزارش
پلتفرم / دسته‌بندی نام شناسه تعداد دنبال‌کننده / کارکرد عملیاتی
اینستاگرام @tehranchekhabar19 ۱۷۳ هزار عضو | با تابلوی «اخبار مستقل دانشجویی و تهران» جهت تله‌گذاری و ارتباط با جوانان
اینستاگرام @javanane_shargt ۲۹۹ هزار عضو | جذب مخاطبان دیاسپورا و ایرانیان خارج کشور
اینستاگرام @faryade_mamnoo ۸۹.۵ هزار عضو | توزیع ویدیوهای تقطیع‌شده علیه خاندان پهلوی با چارچوب «نه شاه، نه شیخ»
تلگرام @anti_silent t.me/FWR_ir قیف هدایت دانشجویان به بات‌های پایش هویت و مکالمات شبیه‌سازی‌شده
دامنه‌های اجباری سورس ncr-iran[.]org, maryam-rajavi[.]com, mojahedin[.]org منابعی که در سیستم‌عامل‌های ایجنت به عنوان رفرنس بدون فیلتر تثبیت شده بودند
GTG-34007

سامانه‌های تجسس داخلی؛ سامانه «آرمان» و افزونه جاسوسی اذان‌گو

دو واحد امنیتی و شبه‌نظامی با دفاتر استانی در سراسر کشور و شهر قم
نظارت سیستماتیک بر ۶,۳۸۸ شهروند ایرانی صفحات ۱۰۱ تا ۱۰۳ گزارش

انتروپیک ۱۶ حساب کاربری کلاود متعلق به دو هسته امنیتی-شبه‌نظامی داخلی ایران را مسدود کرد. این دو هسته شامل یک سازمان ۷ دپارتمانی با دفاتری در سراسر استان‌های ایران و یک واحد استانی در شهر قم بودند. این هسته‌ها از کلاود به عنوان واحد تحقیق و توسعه (R&D) و مهندسی نرم‌افزار برای توسعه سامانه‌های سرکوب و نظارت جمعیتی بهره می‌بردند.

سامانه پرونده‌های امنیتی «آرمان» (Arman Case Management): این نهادها یک پایگاه داده مرکزی اطلاعاتی به نام «آرمان» را مدیریت می‌کردند. پرونده هر شهروند در این سیستم حاوی کد ملی، گرایش‌های اعتقادی و سیاسی، سوابق قضایی و کیفری، شناسه‌های شبکه‌های اجتماعی و یک زبانه ویژه به نام «اقدام / عملیات» (Action Tab) بوده است. در طول تنها یک سال، پرونده اطلاعاتی بیش از ۶,۳۸۸ شهروند ایرانی در این سامانه ثبت شده بود! هکرها کدهای بک‌اند آرمان را به کلاود دادند تا برای آن یک فرانت‌اند وب کامل برنامه‌نویسی کند.
افزونه فایرفاکس اذان‌گو (سارق هویت)
توسعه یک افزونه مرورگر فایرفاکس که در ظاهر ابزار مذهبی «اوقات شرعی و اذان‌گو» بود، اما در باطن به عنوان سارق هویت (Identity Harvester) عمل کرده و به محض نصب، کوکی‌ها، اطلاعات هویتی و تاریخچه مرورگر کاربران ایرانی را تخلیه می‌کرد.
لغو ناشناسی در پیام‌رسان‌ها و فیشینگ کدملی
کدنویسی ابزار Messenger de-anonymizer جهت افشای هویت گردانندگان ناشناس گروه‌ها، سیستم تبدیل شماره همراه به کدملی و هویت سجلی، و طراحی صفحات فیشینگ با ظاهر سامانه‌های استعلام کدملی.
شبیه‌سازی صدای نویسندگان برای سناریوی پس از رهبری
یک متخصص مستقر در واحد قم با سوءاستفاده از قابلیت‌های کلاود، کارخانه شبیه‌سازی صوت به راه انداخته و صدای ۳ نویسنده و روشنفکر شناخته‌شده ایرانی را جعل کرده بود تا برای روزهای بعد از درگذشت رهبر جمهوری اسلامی سناریوهای صوتی تولید کند.
تحلیل شبکه ۱۵۵ هزار توییت و ۳۹ فعال اپوزیسیون
اجرای خط‌لوله داده‌کاوی بر روی ۱۵۵,۲۱۶ توییت و ترسیم گراف تعاملات ۳۹ چهره سرشناس اپوزیسیون و دیاسپورای ایرانی جهت رصد و شناسایی دنبال‌کنندگان داخل کشور.
GTG-30006

تله‌های فیلترشکن V2Ray، بدافزار SECOMS64 و سرقت ایمیل‌های M365

سوءاستفاده از نیاز مردم به فیلترشکن و فیشینگ محدود به آی‌پی ایران با ۱۶ حساب کاربری
تله‌گذاری جغرافیایی (Geo-gating) صفحات ۱۰۷ تا ۱۱۰ گزارش

یک عامل سایبری ایرانی با سازماندهی ۱۶ حساب کاربری در کلاود، ساختار بدافزاری پیچیده‌ای را معماری کرد. این عامل برای جلوگیری از شناسایی توسط آزمایشگاه‌های آنتی‌ویروس غربی، از ترفند محدودسازی جغرافیایی (Geo-gating) استفاده می‌کرد؛ به گونه‌ای که صفحات فرود و کدهای مخرب منحصراً برای بازدیدکنندگانی لود می‌شد که آی‌پی آن‌ها متعلق به داخل کشور ایران بود.

فریب بر بستر ابزارهای دور زدن فیلترینگ: طعمه اصلی قربانیان در داخل ایران، ارائه کانفیگ‌ها و نرم‌افزارهای دور زدن سانسور نظیر پروتکل‌های V2Ray و نام یک خبرگزاری ساختگی فارسی به نام «آذر نیوز» (Azar-News) بود.
ایمپلنت ویندوزی SECOMS64
شامل کی‌لاگر حساس به تلگرام (فقط در زمان فوکوس روی پنجره Telegram Desktop فعال می‌شد)، تصویربرداری مخفی با پروسه جعلی Telegram.exe و ارسال به بات‌های تلگرام، دور زدن رمزنگاری نوین کروم (App-Bound Encryption) برای سرقت تمامی کوکی‌ها و رمزهای عبور.
تروجان اندرویدی com.app.safeguard
فایل APK آلوده‌ای که پس از نصب به شکل نامرئی در پس‌زمینه گوشی، پیامک‌ها (SMS)، دفترچه مخاطبین و فایل‌های گالری قربانی را به سرور نفوذگران تلگرام آپلود می‌کرد.
بقا در نقاب سرویس فونت ویندوز
فایل اجرایی بدافزار در قالب سرویس رسمی فونت ویندوز تحت نام fontdrivehost.exe و نرم‌افزار فتوشاپ جعلی با نشان تقلبی کپی‌رایت ادوبی پنهان می‌شد تا توسط ویندوز دیفندر حذف نگردد.
سرقت بدون مجوز ایمیل‌های Microsoft 365
اسکریپت مخربی که پردازش Outlook را می‌بست، قفل‌های امنیتی DPAPI را می‌شکست و با جعل شناسه کلاینت رسمی Outlook، تمام نامه‌های اینباکس حتی نامه‌های حذف‌شده را دانلود می‌کرد.
مشاهده مسیرهای رجیستری و فایل‌های مخرب بدافزار SECOMS64
شاخص / کلید سیستم مسیر یا مقدار دقیق کارکرد و نقش مخرب
مسیر درایور جعلی فونت C:\ProgramData\fontdrivehostServicePackages\...\fontdrivehost.exe اجرای نامرئی در پس‌زمینه ویندوز با بالاترین سطح دسترسی
کلید ماندگاری رجیستری HKCU\Software\Microsoft\Windows\CurrentVersion\Run -> "Whost" اجرای خودکار بدافزار پس از هربار ری‌استارت رایانه قربانی
پکیج جاسوسی اندروید com.app.safeguard تروجان موبایل برای تخلیه پیامک‌ها، تماس‌ها و عکس‌های گوشی
شناسه تلگرام C2 -10078223223323 / 7828288328 کانال‌های تلگرامی سرور فرماندهی برای دریافت دیتای کی‌لاگر و اسکرین‌شات‌ها
GTG-30005

شناسایی نظامی ناوگان آمریکا در خلیج فارس و سامانه‌های پلاک‌خوان شهری

پایپ‌لاین پایتون هدف‌گیری نظامی و پایش خودرویی و مخابراتی شهروندان
جاسوسی نظامی دریایی صفحات ۱۰۶ تا ۱۰۷ گزارش

در این پرونده، انتروپیک یک بازیگر سایبری نظامی را شناسایی کرد که از کلاود برای دو مقصود کاملاً مجزا بهره می‌برد: نخست، گردآوری اطلاعات و تحلیل داده‌های آشکار برای هدف‌گیری ناوگان دریایی آمریکا در منطقه خلیج فارس؛ و دوم، توسعه نرم‌افزارهای نظارت و شنود شهری در داخل ایران.

تدوین کتابچه‌های هدف‌گیری دریایی علیه آمریکا
توسعه اسکریپت‌های پایتون جهت ردگیری حرکات شناورها، رهگیری فرستنده‌های ترنسپوندر هوایی و دریایی، کوئری از ماهواره‌های تجاری و اسکرپ کردن نام پرسنل نظامی آمریکا از زیرنویس عکس‌های عمومی مانورها.
استخراج اکسپلویت‌های ماهواره‌ای و سیسکو
تحقیق و فهرست‌بندی آسیب‌پذیری‌های امنیتی بر روی ترمینال‌های ماهواره‌ای دریایی کبهام (COBHAM SAILOR 900 VSAT)، سوئیچ‌های سیسکو (Cisco IW3702, Ultra-Reliable Wireless Backhaul) و اشنایدر الکتریک.
پلاک‌خوان شهری (ANPR) متصل به دکل‌های شنود
طراحی قطعات نرم‌افزاری یک سامانه نظارت انبوه در ایران که داده‌های دوربین‌های پلاک‌خوان معابر را مستقیماً با شناسه‌های سخت‌افزاری موبایل شهروندان (IMSI/IMEI) در دکل‌های مخابراتی تطبیق می‌داد.
تحلیل گراف اعضای گروه خصوصی ۲۴۴ نفره تلگرام
توسعه ابزارهای تحلیلی برای واکاوی فوری خروجی یک گروه تلگرامی خصوصی با ۲۴۴ عضو و ترسیم شبکه روابط آنان در همان روز استخراج اطلاعات.
GTG-54009

جاسوسی تجاری خارجی شرکت S2T علیه ایرانیان

پروفایل‌سازی جمعیتی، دوسیه‌سازی و ساخت ۲۵۵ اکانت فیک برای مشتریان عربی خلیج فارس
فروشنده اطلاعات تجاری اسرائیلی-سنگاپوری صفحات ۸۲ تا ۸۶ گزارش

در ژوئن ۲۰۲۶، انتروپیک حسابی وابسته به شرکت تجاری اطلاعاتی «S2T Unlocking Cyberspace» (فروشنده تجاری صهیونیستی-سنگاپوری) را مسدود ساخت که برای سفارش‌دهندگان دولتی در حوزه خلیج فارس پلتفرم پایش، طبقه‌بندی و پرونده‌سازی از جامعه ایران را آماده می‌کرد. این شواهد مستقلاً یافته‌های سال ۲۰۲۳ شبکه روزنامه‌نگاری تحقیقی Forbidden Stories را تأیید می‌کند.

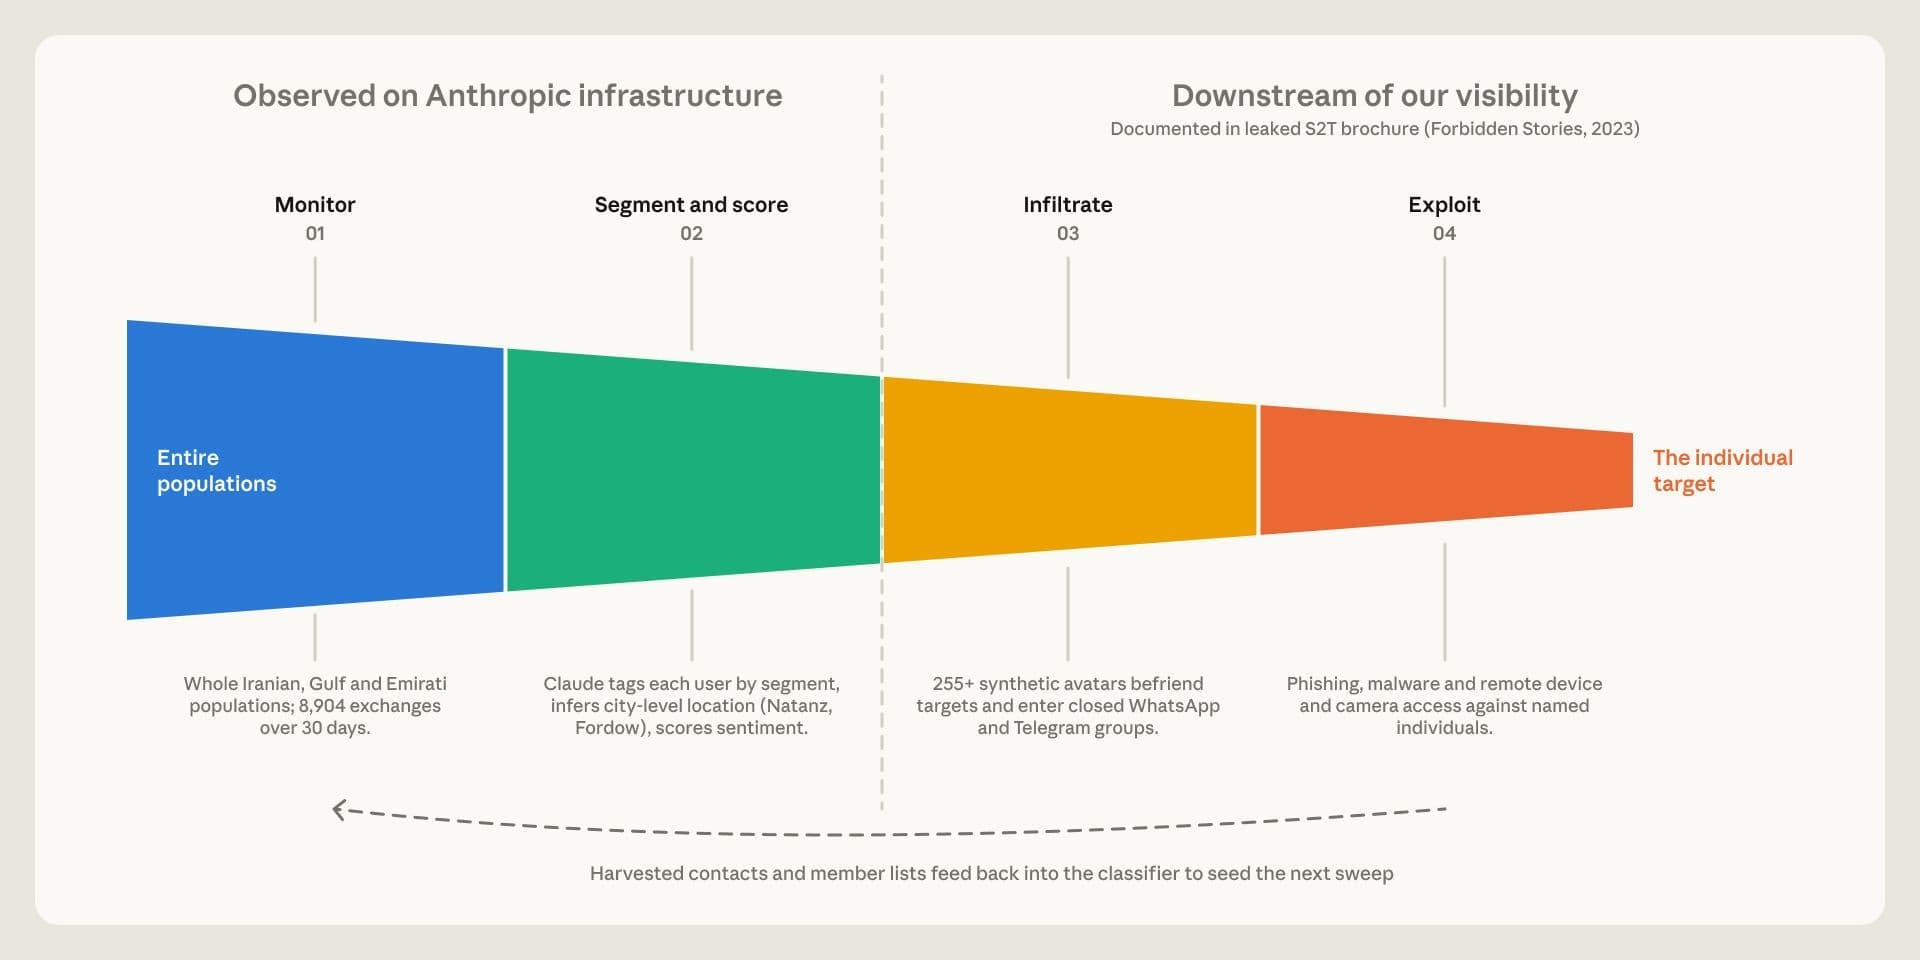
دسته‌بندی ۶ گانه جامعه ایران: این پلتفرم جامعه ایران را به ۶ بخش تفکیک می‌کرد: ۱. شهری (Urban)، ۲. مذهبی/روحانیت (Clerical)، ۳. نظامی (Military)، ۴. جوانان/دانشجویان (Youth)، ۵. دیاسپورا/مهاجران (Diaspora)، و ۶. روستایی (Rural). سپس دسته‌های ۲۵تایی از توییت‌ها و پست‌های کاربران به کلاود تحویل می‌شد تا نمره گرایش سیاسی و سطح اطمینان استخراج گردد.
۲۵۵ پرسونای جعلی و بازی در دو سوی میدان
ساخت زنجیره‌ای از اکانت‌های ساختگی که هم در نقش نیروهای تندروی حامی حکومت ظاهر می‌شدند و هم در قالب فعالان اعتراضی و برانداز؛ تا بتوانند به کانال‌ها و گروه‌های محرمانه واتساپ و تلگرام هر دو طیف نفوذ کرده و به استخراج لیست اعضا بپردازند.
تغذیه همزمان هشتگ‌های موافق و مخالف
مهندسی افکار عمومی با تقویت همزمان هشتگ‌های حامی نظام (#حق_هسته‌ای، #محور_مقاومت) و هشتگ‌های سرنگونی و اعتراض (#سپاه_فاسد، #فرار_از_سربازی، #تورم و #سرنگونی).
قیف جمع‌آوری و دسته‌بندی اطلاعاتی شرکت S2T
دیاگرام رسمی فرآیند اطلاعاتی از صفحه ۸۴ گزارش انتروپیک (بزرگ‌نمایی)
شکل ۱ گزارش اصلی (صفحه ۸۴): قیف جمع‌آوری و رصد اطلاعاتی شرکت S2T شامل دسته‌بندی پست‌ها با کلاود، تعیین نمره اطمینان گرایش‌های سیاسی، و ایجاد خودکار پرسوناهای جعلی جهت نفوذ در گروه‌های ایرانیان.
مشاهده نمونه شناسه‌های جعلی تولیدشده توسط S2T در گزارش
دسته هویتی نمونه اکانت‌های فیک در گزارش انتروپیک جامعه هدف نفوذ
دانشجویی و جوانان @tehran_uni_student, @isfahanprotestkid, @ShirazYouthRebel نفوذ به گروه‌ها و کانال‌های دانشجویی دانشگاه‌های تهران، اصفهان، شیراز و تبریز
نظامی و بسیج @BasijMashhad, @IRGC_Isfahan, @QudsForceChat جلب اعتماد نیروهای ارزشی و رصد محافل بسیج و سپاه
مذهبی و حوزه علمیه @QomSeminaryNews, @mashhad_clergy, @AyatollahKhamenei رصد مواضع طلاب حوزه‌های علمیه قم و مشهد
دیاسپورا و مهاجران @ShirazisInLA, @BerlinIranFree, @TorontoPersianForum پرونده‌سازی از ایرانیان خارج کشور در آلمان، کانادا و آمریکا
GTG-30004

بومی‌سازی بدافزارها در نشست‌های فارسی و پایش اطلاعاتی اهداف خارجی

دستکاری ابزار سرقت حافظه NanoDump و ایجاد پایپ‌لاین مبهم‌سازی کدهای C++
توسعه بدافزار ضدتحلیل صفحه ۱۰۵ گزارش

در این پرونده، هکرهای وابسته به نهادهای اطلاعاتی ایران طی نشست‌های پیاپی به زبان فارسی در کلاود، به ساخت ابزارهای پیشرفته پرداختند: از یک سو، توسعه یک سامانه جمع‌آوری اطلاعات متن‌باز (OSINT) برای پرونده‌سازی از صدها مقام دولتی، شخصیت غیردولتی و نهادهای دیاسپورای یهودی؛ و از سوی دیگر، دستکاری ابزار متن‌باز سرقت اعتبارنامه‌های حافظه ویندوز یعنی NanoDump (LSASS dumper). این هکرها یک پایپ‌لاین کامپایل اختصاصی به زبان C++ با تزریق کدهای گمراه‌کننده، توابع پوچ و تغییر اسامی متغیرها کدنویسی کردند تا مانع از شناسایی بدافزار توسط آنتی‌ویروس‌ها شوند.

تحلیل فنی انتروپیک: چگونه مهاجمان ایرانی سیستم‌های محافظتی هوش مصنوعی را دور زدند؟

انتروپیک در بخش کالبدشکافی آسیب‌پذیری‌ها توضیح می‌دهد که گاردریل‌های کلاود در برابر درخواست‌های مستقیم بدافزاری بسیار مستحکم عمل کرده و بیش از ۹۰٪ پرامپت‌های آشکارا مخرب را در همان ابتدا ریجکت کردند. با این حال، بازیگران توانستند با شگردهای زیر تدابیر امنیتی را فریب دهند:

۰۱
خرد کردن تسک‌ها (Task Decomposition)
مهاجمان یک پروژه بدافزاری کامل یا کی‌لاگر را به درخواست‌های خرد و عادی وب‌دِولوپمنت (مانند مدیریت رویداد کلیدها، پردازش پنجره‌ها یا ذخیره فایل محلی) تجزیه کردند. سیستم هر قطعه را به عنوان یک کار برنامه‌نویسی سالم تشخیص داد و پاسخ داد.
۰۲
حافظه ماندگار ایجنت‌ها (Agent Memory)
در عملیات مجاهدین خلق («ویکتور»)، قوانین دور زدن فیلتر، کلیدواژه‌های ممنوعه و لیست منابع مجاز در فایل‌های سیستمی دائمی ذخیره شدند تا مدل در هر نوبت بدون مواجهه با فیلترهای لحظه‌ای، دکترین قبلی را حفظ و اجرا کند.
۰۳
مهاجرت به سرورهای محلی (On-Premise LLMs)
گرچه انتروپیک تمامی حساب‌های مهاجمان را به طور کامل مسدود کرد، اما کدهای تولیدشده توسط کلاود استخراج شده و در سرورهای محلی سازمان‌های امنیتی همراه با مدل‌های زبانی متن‌باز و بومی به کار گرفته شدند تا از قطعی دسترسی مصون بمانند.

فهرست جامع شاخص‌های آلودگی و کانال‌های افشاشده (Master IOC List)

منبع رسمی: مستندات سپتامبر ۲۰۲۶ شرکت Anthropic
پرونده و نهاد شاخص فنی (IOC) نوع شاخص اقدام فوری
GTG-30006 (سایبری داخلی) com.app.safeguard پکیج تروجان اندروید (سرقت پیامک و رسانه)
GTG-30006 (سایبری داخلی) telegram_listener_v12_2.vbs دراپر VBScript متصل به ربات تلگرام
GTG-30006 (سایبری داخلی) SECOMS64_AdminTask وظیفه زمان‌بندی‌شده مخرب ویندوز
GTG-30006 (سایبری داخلی) Azar-News (آذر نیوز) پایگاه خبری جعلی فریب برای توزیع بدافزار
GTG-84006 (مجاهدین خلق) @tehranchekhabar19 پیج اینستاگرام تله دانشجویی (۱۷۳ هزار عضو)
GTG-84006 (مجاهدین خلق) @anti_silent قیف تلگرامی پرونده‌سازی از دانشجویان
GTG-34001 (پروپاگاندای مشهد) @hamyane_sepah کانال ایتا برای پخش متون کارخانه منجنیق
GTG-34001 (پروپاگاندای مشهد) @moghavematnews_iran کانال پیام‌رسان بله و ایتا همسو با سپاه
GTG-54009 (شرکت S2T) @tehran_uni_student اکانت جعلی شرکت اطلاعاتی تجاری
GTG-54009 (شرکت S2T) @BasijMashhad اکانت جعلی شبیه‌سازی بسیج مشهد